Come gestire documenti diversi per categoria, attività e rischio nel subappalto
La gestione documentale dei subappalti richiede di stabilire quali documenti raccogliere, quando richiederli, a quale livello mantenerli e quali controlli applicare. Definire queste regole permette di assicurare tracciabilità e coerenza delle verifiche, evitando di utilizzare la stessa checklist per attività con caratteristiche differenti.
Per Procurement Manager, Contract Manager e responsabili HSE e Compliance, la complessità aumenta quando uno stesso subappaltatore viene coinvolto in più richieste relative a commesse, siti o lavorazioni diverse. Alcuni documenti riguardano il soggetto e possono essere condivisi tra le pratiche; altri devono essere acquisiti e verificati per il singolo incarico.
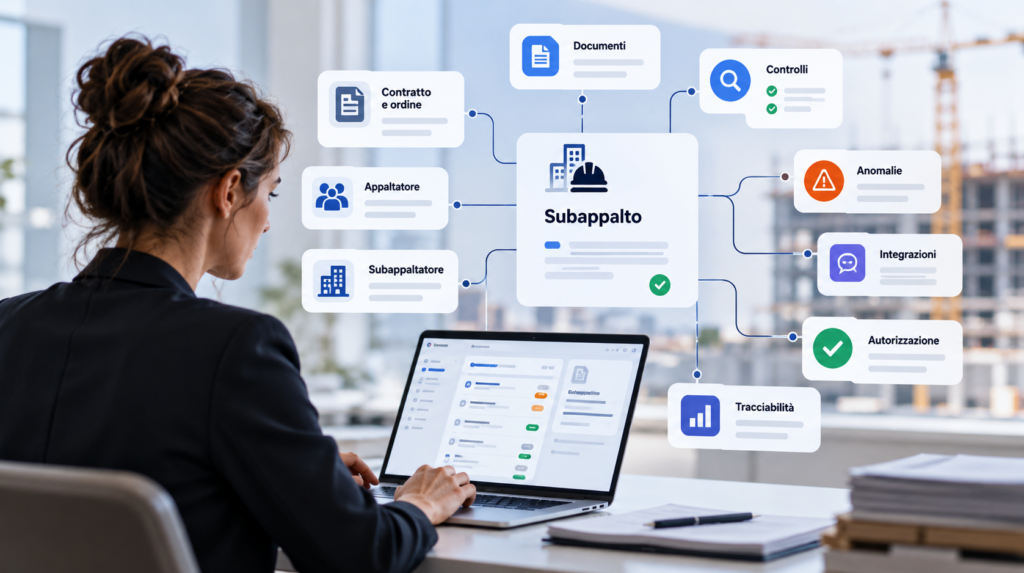
Un modello efficace combina quindi requisiti differenziati per categoria, attività e rischio con una distinzione chiara tra documenti del subappaltatore e documenti della specifica richiesta. Questa logica si inserisce nel processo più ampio di gestione dei subappalti, dalle richieste ai controlli e alle autorizzazioni, approfondito qui nella sua componente documentale.
Documenti del subappaltatore e documenti del singolo subappalto
La prima distinzione riguarda il livello a cui un documento deve essere gestito. Alcuni allegati descrivono caratteristiche o requisiti del subappaltatore e possono essere utilizzati in più pratiche, purché validi e applicabili. Altri dipendono invece dall’attività affidata e devono essere mantenuti nella relativa richiesta.
Documenti gestiti a livello subappaltatore
Sono documenti riferiti al soggetto, indipendentemente dalla specifica lavorazione. Un esempio è il Documento Unico di Regolarità Contributiva (DURC), che attesta la regolarità contributiva e rappresenta, nei contesti in cui è richiesto, un elemento rilevante per le verifiche documentali.
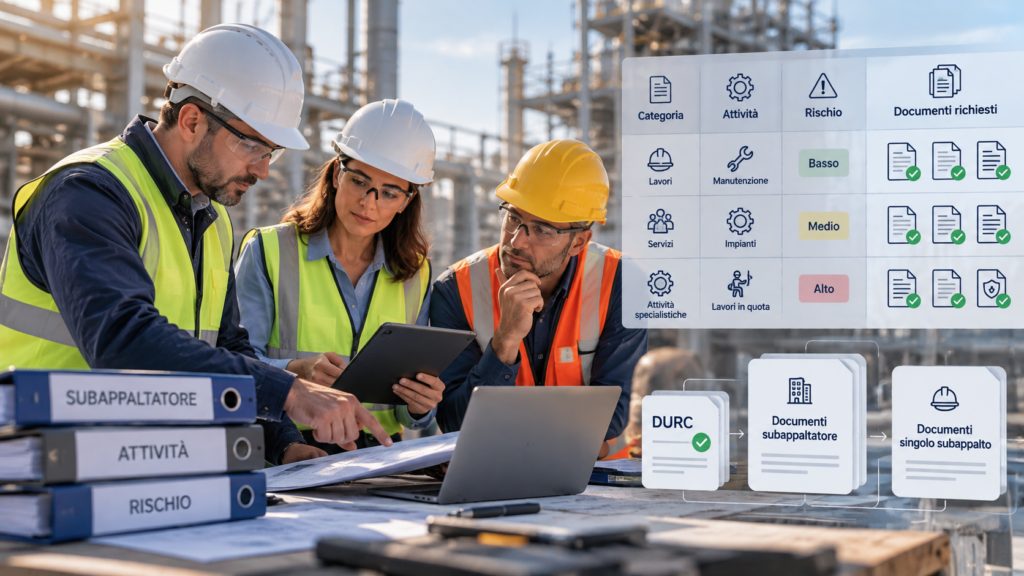
In un modello centralizzato, il DURC viene acquisito e verificato una volta a livello subappaltatore. Le richieste che coinvolgono lo stesso soggetto possono fare riferimento al documento già disponibile, senza richiederne ogni volta il caricamento, se è ancora valido e utilizzabile.
In questo modo il documento può essere ereditato dalle diverse pratiche che coinvolgono lo stesso subappaltatore, anziché essere caricato e conservato separatamente in ciascuna richiesta. Uno scadenziario centralizzato permette di monitorarne la validità e la scadenza. Quando il documento deve essere aggiornato, viene caricata la nuova versione a livello del subappaltatore che, una volta verificata, diventa disponibile per tutte le richieste in cui quel soggetto è coinvolto.
Il riutilizzo riduce le duplicazioni, ma non elimina la verifica di applicabilità del documento alla singola richiesta.
Documenti gestiti a livello singolo subappalto
Altri documenti dipendono dalla specifica attività, commessa, sito o condizione di esecuzione. È il caso della documentazione operativa predisposta per una determinata lavorazione: anche quando il subappaltatore è lo stesso, le informazioni richieste possono cambiare.
Questi documenti vengono acquisiti e controllati nella relativa pratica e non sono automaticamente riutilizzabili per incarichi differenti. Il principio è centralizzare ciò che riguarda il soggetto e mantenere nella singola richiesta ciò che dipende dall’attività.
Per approfondire le verifiche di presenza, completezza, coerenza e validità, rimandiamo all’articolo sul controllo dei documenti del subappaltatore, dei requisiti e delle scadenze.
Come cambiano i requisiti in base a categoria, attività e rischio
Richiedere sempre lo stesso insieme di documenti può generare controlli superflui oppure lasciare scoperti requisiti specifici. Per differenziare correttamente la documentazione occorre considerare tre dimensioni.
Categoria del subappalto. La tipologia di prestazione affidata, ad esempio lavori, servizi o attività specialistiche, orienta l’individuazione dei requisiti documentali.
Attività svolta. All’interno della stessa categoria, una manutenzione ordinaria, un intervento elettrico o un’attività in quota possono richiedere controlli differenti, in funzione delle caratteristiche operative.
Rischio associato. Il contesto di esecuzione e le valutazioni delle funzioni competenti possono determinare verifiche aggiuntive. Il livello di rischio deriva dai criteri adottati dall’organizzazione, non da una classificazione autonoma dell’AI.
Le tre dimensioni devono essere considerate insieme. Due richieste relative alla manutenzione, ad esempio, possono prevedere documentazione diversa se una riguarda un’attività ordinaria e l’altra un intervento in un contesto con rischi specifici.
L’obiettivo è richiedere documenti pertinenti alla pratica, mantenendo criteri coerenti tra subappaltatori e incarichi differenti.
Come costruire una matrice documentale configurabile
Per tradurre questi criteri in regole operative, un’organizzazione può definire una matrice documentale configurabile, che collega categoria, attività e rischio ai documenti richiesti e alle verifiche da effettuare.
Non si tratta soltanto di una checklist: la matrice permette di determinare quali documenti siano applicabili, dove debbano essere gestiti e quali controlli debbano essere eseguiti.
Tre regole per definire i requisiti documentali
1. Regola di applicabilità. Stabilisce se un documento è necessario in funzione delle caratteristiche della pratica e delle condizioni definite dall’organizzazione.
2. Livello di gestione. Determina se il documento appartiene al profilo del subappaltatore, con possibilità di riutilizzo, oppure alla singola richiesta.
3. Regola di verifica. Specifica quali informazioni controllare: presenza dei dati richiesti, completezza, validità, coerenza con la pratica ed eventuali condizioni aggiuntive.
Le tre regole rispondono a domande distinte: serve questo documento? Dove deve essere gestito? Che cosa dobbiamo verificare?
Dalla matrice alla singola pratica
La matrice può associare a ogni combinazione di categoria, attività e rischio le condizioni di applicabilità, il livello documentale, i controlli e le responsabilità.
| Elemento | Funzione |
|---|---|
| Categoria, attività e rischio | Definire il contesto |
| Documento e applicabilità | Stabilire cosa richiedere e quando |
| Livello di gestione | Distinguere soggetto e singola pratica |
| Regole di verifica | Definire i controlli |
| Responsabilità | Individuare chi valida gli esiti |
In questo modo, gli operatori dispongono di criteri condivisi senza dover ricostruire i requisiti per ogni richiesta. La matrice può essere aggiornata quando cambiano procedure o condizioni operative, mantenendo la responsabilità della sua definizione in capo alle funzioni competenti.
Un subappaltatore, tre richieste: un esempio di riutilizzo documentale
Consideriamo un’impresa coinvolta in tre richieste di subappalto relative ad attività e siti differenti.
Nella prima richiesta, per una manutenzione ordinaria, il DURC viene acquisito e verificato a livello subappaltatore. La documentazione specifica dell’intervento rimane invece collegata alla pratica.
Nella seconda richiesta, relativa a un’attività con caratteristiche operative differenti, il DURC può essere riutilizzato se ancora valido e applicabile. La matrice individua gli eventuali documenti aggiuntivi richiesti dall’attività e dalle condizioni di rischio.
Nella terza richiesta, il DURC potrebbe essere nel frattempo scaduto. Una volta acquisita e verificata la nuova versione, questa diventa il riferimento disponibile per le pratiche collegate, mentre i documenti specifici dei tre incarichi restano distinti.
Il modello riduce i caricamenti duplicati senza uniformare controlli che devono rimanere differenti. È inoltre importante conservare la tracciabilità delle versioni e delle verifiche, per ricostruire quali evidenze erano disponibili al momento di ciascuna valutazione.
Come l’intelligenza artificiale supporta i controlli documentali
Una volta definiti i requisiti attraverso la matrice, l’intelligenza artificiale può supportare l’analisi della documentazione acquisita e l’applicazione dei controlli previsti.
In particolare, può contribuire a:
- identificare i documenti ricevuti ed estrarne le informazioni rilevanti;
- confrontare i dati documentali con i requisiti configurati;
- individuare informazioni mancanti, incoerenti o da approfondire;
- organizzare esiti ed evidenze per la valutazione delle funzioni competenti.
Le regole di applicabilità e le classificazioni del rischio rimangono definite dall’organizzazione. L’AI supporta le verifiche, ma non stabilisce autonomamente gli obblighi applicabili né autorizza il subappalto.
Il ruolo di Subcontracting Validator AI
Subcontracting Validator AI è l’agente M4P dedicato al supporto dei processi di gestione dei subappalti. Nell’ambito documentale, contribuisce all’analisi delle informazioni, ai controlli sui requisiti e all’individuazione di anomalie che richiedono attenzione.
La matrice descritta rappresenta il modello organizzativo attraverso cui strutturare i requisiti. Le modalità tecniche di configurazione, condivisione e aggiornamento dei documenti dipendono dai workflow e dalle funzionalità effettivamente adottati.
Le funzioni competenti mantengono la responsabilità di valutare le evidenze, gestire le eccezioni e assumere le decisioni previste dal processo.
I benefici di una gestione documentale strutturata
Distinguere i livelli documentali e differenziare i requisiti può migliorare l’efficienza dei controlli, soprattutto nelle organizzazioni che gestiscono più richieste contemporaneamente.
Il primo beneficio è la riduzione delle duplicazioni: i documenti validi riferiti al soggetto possono essere condivisi tra pratiche, mentre quelli specifici rimangono associati al relativo incarico.
Il secondo riguarda la precisione delle richieste. Una matrice configurabile permette di individuare documenti e verifiche pertinenti alla categoria, all’attività e al rischio, evitando checklist indiscriminate.
Infine, regole condivise e documenti centralizzati favoriscono coerenza e tracciabilità tra operatori e funzioni aziendali. I risultati dipendono comunque dalla qualità della configurazione, dei processi e delle verifiche effettuate.
FAQ sulla gestione documentale dei subappalti
Qual è la differenza tra un documento del subappaltatore e uno della singola pratica?
Il primo riguarda il soggetto e può essere utilizzato in più richieste, se valido e applicabile. Il secondo dipende da una specifica attività, commessa o sito e resta collegato alla relativa pratica.
Un documento già acquisito deve essere richiesto per ogni subappalto?
Non necessariamente. Un documento gestito a livello subappaltatore può essere condiviso tra più richieste, previa verifica di validità e applicabilità.
Come si gestisce la scadenza di un documento condiviso?
Attraverso una gestione centralizzata delle scadenze e delle versioni. Una nuova versione verificata diventa il riferimento aggiornato per le pratiche collegate al subappaltatore.
Come cambiano i requisiti in base ad attività e rischio?
Una matrice documentale combina categoria, attività e classificazione del rischio per individuare documenti e verifiche pertinenti alla singola richiesta.
Come può l’AI supportare i controlli documentali?
Può analizzare documenti, estrarre dati, confrontarli con requisiti configurati e segnalare anomalie. Valutazioni e decisioni rimangono alle funzioni responsabili.
Requisiti differenziati e documenti condivisi: un modello più efficiente
Una gestione documentale efficace dei subappalti richiede documenti pertinenti, mantenuti al livello corretto e sottoposti a controlli appropriati. La combinazione di requisiti differenziati, documenti gestiti e aggiornati a livello subappaltatore e documentazione specifica delle singole pratiche permette di evitare caricamenti duplicati senza uniformare controlli che devono invece rimanere differenti.
La matrice documentale rende esplicite queste regole, mentre l’AI può supportare l’analisi delle informazioni e l’organizzazione delle evidenze, lasciando alle persone la responsabilità delle valutazioni.